Интернет-магазин собирает персональные данные с первой же минуты работы: имя, телефон, адрес доставки, email, историю заказов. Потом эти данные уходят в CRM, службу доставки, платежный сервис, рассылку. На каждом шаге можно ошибиться, и почти каждая такая ошибка видна снаружи, просто по сайту.
Роскомнадзор этим пользуется. Для проверки сайта ему не нужна жалоба клиента или конкурента: автоматическая система мониторинга сама анализирует открытые страницы без уведомления владельца. По данным, которые замглавы Роскомнадзора Милош Вагнер привел на Дне открытых дверей ведомства 14 августа 2026 года, за 2025 год и первое полугодие 2026 года система провела 159,1 тысячи проверок сайтов и примерно в 85% случаев нашла нарушения. Владелец обычно узнает о проверке, когда получает требование.
Вот ошибки, которые мы чаще всего видим у интернет-магазинов. Если узнали в списке себя, статья для вас:
- политика конфиденциальности скачана из шаблона, и реальные цели и основания обработки в ней не отражены;
- уведомление в Роскомнадзор не подано или не совпадает с тем, как магазин работает сейчас;
- под формой написано «Отправляя заявку, вы соглашаетесь на обработку персональных данных», а отдельной галочки нет;
- cookie и аналитика запускаются сразу, как только человек открыл сайт, и отказаться от них нельзя;
- рекламные рассылки уходят без отдельного согласия;
- магазин пользуется иностранными сервисами, но уведомления о трансграничной передаче нет.
Это далеко не все, за что бизнесу приходят требования и штрафы. Ниже простым языком разберем, как интернет-магазину выполнить требования к обработке персональных данных, не закапываясь в формулировки закона. Штрафы, которые грозят за основные нарушения, собраны в таблице.
В отдельных случаях дело может дойти до блокировки сайта: по решению суда его вносят в реестр нарушителей прав субъектов персональных данных.
1. Определите, какие данные и где обрабатываются
Начинайте не с документов, а с процессов. Пройдите путь покупателя от первого визита на сайт до получения заказа.
Запишите, где вы получаете имя, телефон, email, адрес доставки, сведения о заказах и другие данные. Проверьте не только корзину и личный кабинет, но и обратный звонок, онлайн-чат, почту, мессенджеры, CRM, таблицы, сервисы оплаты и доставки. Отдельно учтите cookie, аналитику и то, что сайт собирает автоматически.
Хватит таблицы из четырех столбцов: какие данные, где получаем, где храним, кому передаем.
В итоге вы должны видеть, через какие системы проходят данные клиента и у кого к ним есть доступ. Без такой карты не получится написать честную политику, правильно заполнить уведомление Роскомнадзора и понять, какие меры защиты нужны.
2. Определите цели и основания обработки
Для каждого процесса из таблицы ответьте на три вопроса: зачем нужны данные, какие именно данные для этого необходимы и на каком основании вы их обрабатываете.
Имя, телефон и адрес нужны, чтобы оформить и доставить заказ. Основание здесь договор купли-продажи, отдельное согласие для этого не обязательно. А вот email для рекламной рассылки уже другая цель, и для нее нужно отдельное согласие.
Не собирайте сведения «на всякий случай». Если дата рождения, отчество или второй телефон не нужны для продажи и доставки, уберите эти поля.
Добавьте в таблицу цели, основания и сроки хранения. Тогда вы сможете объяснить, зачем собираете каждое сведение, и подтвердить, что лишнего не обрабатываете. Подробнее в статье о целях обработки.
3. Проверьте, куда передаются и где хранятся данные
Данные покупателей уходят с сайта в CRM, службу доставки, платежный сервис, систему аналитики, мессенджер. Для каждого сервиса укажите, какие данные он получает, зачем и где находятся его серверы.
При сборе через интернет данные российских покупателей должны сначала записываться и храниться в базах на территории России. Это часть 5 статьи 18 Закона № 152-ФЗ, и за ее нарушение организации грозит штраф от 1 до 6 млн рублей. Если потом данные передаются иностранной компании или на зарубежный сервер, это трансграничная передача, и о ней нужно заранее уведомить Роскомнадзор. Где хранятся данные, спросите у поддержки сервиса и попросите подтверждение письменно.
С сервисами, которые обрабатывают данные по вашему поручению, нужен договор с условиями поручения. Как это оформить, разобрано в статье о передаче третьим лицам.
4. Назначьте ответственного
Персональные данные не должны быть задачей, за которую «все отвечают понемногу». Нужен человек, который следит за документами, доступами и запросами покупателей.
Если магазин работает через ООО, ответственного назначают приказом. Если через ИП, эту работу организует сам предприниматель.
При утечке ответственный сразу ограничивает доступ, разбирается в причинах и организует уведомление Роскомнадзора: первое сообщение в течение 24 часов, результаты внутреннего расследования в течение 72 часов. Пропустить эти сроки дорого: за неуведомление об утечке организации и ИП грозит от 1 до 3 млн рублей.
5. Подготовьте документы под реальные процессы
Шаблонные документы и автогенераторы не знают, как работает именно ваш магазин, какие сервисы вы используете и куда уходят данные покупателей. Поэтому документы пишут по карте из первого шага.
Базовый комплект обычно такой:
- политика оператора в отношении обработки персональных данных;
- положение об обработке и защите персональных данных;
- перечень лиц, допущенных к обработке;
- правила рассмотрения обращений покупателей об их данных;
- порядок хранения и уничтожения;
- формы согласий;
- документы по обеспечению безопасности.
Если вы ведете рассылки, пользуетесь иностранными сервисами, ведете видеонаблюдение или у вас есть сотрудники, понадобятся дополнительные документы. Универсального комплекта нет.
И помните: если документы не совпадают с тем, как магазин работает на самом деле, само их наличие от претензий не защищает.
6. Подайте уведомление в Роскомнадзор
После первых шагов у вас есть все, что нужно для уведомления: цели, перечень данных, сервисы и места хранения.
Уведомление нужно почти любому интернет-магазину. Проверьте, есть ли ваш бизнес в реестре операторов и совпадают ли сведения с реальностью.
Если уведомление не подавалось, подайте его как можно скорее. Если вы сменили CRM, добавили новую цель или стали собирать другие данные, сведения в реестре нужно обновить. Чужое уведомление копировать не стоит, оно должно описывать ваши процессы. Пошаговая инструкция есть в статье как самостоятельно подать уведомление в Роскомнадзор.
7. Разделите согласия под формами
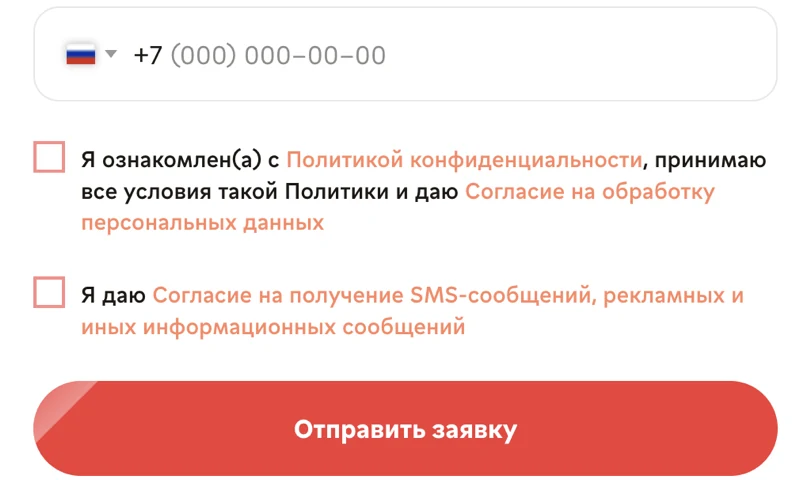
Если данные собираются на основании согласия, под формой нужна отдельная галочка. Заранее она не стоит, посетитель отмечает ее сам. Рядом ссылки на текст согласия и на политику обработки персональных данных. С 1 сентября 2025 года согласие оформляется отдельно от других документов, поэтому объединять его с офертой или политикой нельзя.
Фраза «Отправляя заявку, вы соглашаетесь на обработку персональных данных» галочку не заменяет. Нажатие на кнопку не подтверждает отдельное и осознанное согласие.
Если вы хотите присылать клиенту акции и предложения, добавьте вторую галочку, необязательную: согласие на получение рекламы.
8. Не запускайте аналитику до согласия посетителя
Аналитические и рекламные cookie не должны загружаться автоматически, как только человек открыл сайт. Сначала покажите баннер с понятным выбором: принять или отказаться.
Яндекс Метрику, Google Analytics, рекламные пиксели, коллтрекинг и другие инструменты, которые собирают сведения о посетителе, запускайте только после согласия.
Текста в баннере для этого мало. Разработчик должен поменять код сайта так, чтобы эти сервисы технически не запускались до согласия. Проверить просто: откажитесь от cookie в режиме инкогнито и посмотрите, какие запросы уходят со страницы.
Необходимые cookie для корзины, авторизации и безопасности можно использовать без согласия, объяснив их назначение в политике. Подробнее в статье о cookie и согласии.
9. Защитите данные на практике
Документы данные не защищают, их защищают настройки. Используйте отдельные учетные записи, сложные пароли и двухфакторную авторизацию. Давайте сотрудникам доступ только к тому, что нужно для работы, и закрывайте его в день увольнения.
Регулярно обновляйте сайт, CRM и плагины, делайте резервные копии и не пересылайте базы клиентов через личную почту и мессенджеры. Утечка вполне может начаться не со взлома, а с такой бытовой мелочи.
Частые вопросы
Нужно ли согласие на обработку данных при оформлении заказа?
Для данных, без которых заказ не выполнить, основанием служит договор, и согласие не обязательно. Согласие нужно для дополнительных целей: рассылки, персональных рекомендаций, передачи данных партнерам.
Магазин работает на маркетплейсе, а не на своем сайте. Это нас касается?
Частично. Данные покупателей маркетплейса обрабатывает в первую очередь сам маркетплейс. Но если вы получаете от него контакты для доставки или ведете свою базу клиентов, по этим процессам вы оператор.
Можно ли хранить заказы в зарубежной CRM?
Первичная запись и хранение данных российских покупателей должны быть в России. Зарубежная CRM без российской базы создает риск нарушения требования о локализации.
Что делать, если вы не уверены, что все настроено правильно
Как видите, для соблюдения 152-ФЗ мало скачать политику и поставить галочку под формой. Нужно понимать, какие данные вы собираете, куда они уходят и как защищены.
Откладывать проверку рискованно: ошибки приводят к требованиям Роскомнадзора, штрафам, а в отдельных случаях и к блокировке сайта.
Мы много работаем с интернет-магазинами и знаем их слабые места: формы заказа, CRM, доставка, рассылки, аналитика и рекламные сервисы. Поэтому разбираемся в том, как все устроено именно у вас, и предлагаем решение под ваши процессы, а не очередной шаблон.
Если не уверены, что магазин соответствует требованиям 152-ФЗ, начните с бесплатной диагностики. Мы посмотрим сайт, зададим несколько вопросов и покажем, что исправить в первую очередь. После диагностики у вас будет понятная картина рисков и план действий.